

یادگیری فدرال، رویکرد نوین حفظ حریم خصوصی در یادگیری ماشین
قیمت اصلی تومان 49.300 بود.تومان 0قیمت فعلی تومان 0 است.
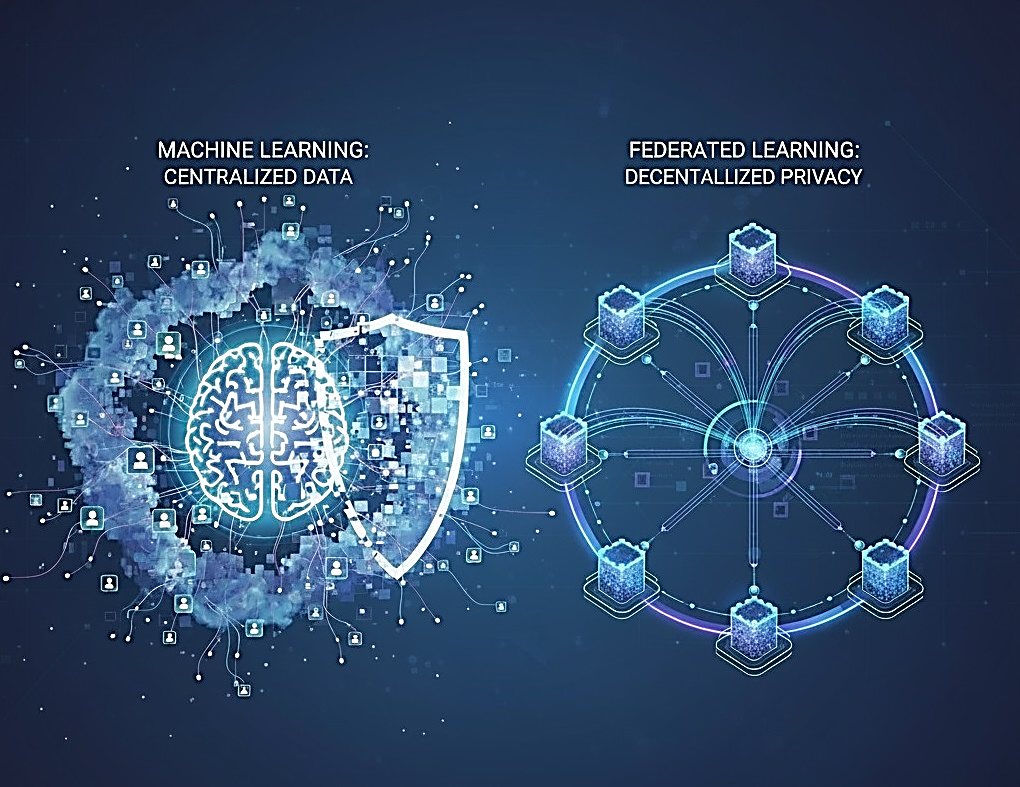
با افزایش روزافزون ارزش دادهها در عصر تحول دیجیتال، سازمانها با چالشهای جدی نظیر حملات سایبری و خطر نشت اطلاعات مواجه هستند. در اين راستا، اين مهندسين مشاور به بررسی یادگیری فدرال به عنوان یک رویکرد نوین و حریمخصوصیمحور در یادگیری ماشین پرداخته که هدف آن ایجاد تعادل میان بهرهبرداری تحلیلی از دادهها و حفظ محرمانگی آنهاست. در این معماری برخلاف روشهای متمرکز سنتی، دادهها هرگز از محل تولید یا ذخیرهسازی خود خارج نمیشوند بلکه گرههای محلی مدل را با دادههای خود آموزش داده و تنها پارامترهای بهروزشده مانند وزنها و گرادیانها را برای سرور مرکزی ارسال میکنند تا پس از تجمیع، مدل بهبودیافته مجدداً در اختیار شبکه قرار ميگیرد.
تمایز کلیدی یادگیری فدرال در تغییر نگاه به آموزش مدل است، به گونهای که مدل به جای انتقال داده به سمت خود، در مجاورت دادهها آموزش میبیند. لذا گزارش حاضر با مرور این رویکرد نوین، به تشریح انواع معماریها و الگوریتمهای تجمیع، مراحل پیادهسازی و معرفی پرکاربردترین چارچوبهای فنی میپردازد. همچنین مزایای این روش در کاهش هزینههای زیرساختی انتقال داده و تسهیل همکاریهای امن درون و بینسازمانی مورد بررسی قرار گرفته است. لازم به تأکید است که یادگیری فدرال به تنهایی تضمینکننده حریم خصوصی نیست، محدودیتها و چالشهایی نظیر ناهمگنی توزیع دادهها در گرههای مختلف، هزینههای ارتباطی و امكان آسیبپذیری در برابر حملات بازسازی گرادیان و مسمومسازی مدل، از چالشهای آن به شمار میرود.
از اينرو اين مهندسين مشاور با اتكا به تجربيات ارزنده خود و بكارگيري منابع معتبر در اين گزارش حاضر تلاش کرده تا با تأکید بر اهمیت بهرهگیری همزمان از لایههای دفاعی مکمل نظیر حریم خصوصی تفاضلی، رمزنگاری پیشرفته و پروتکلهای تجمیع امن به تشریح پیادهسازی سیستم آموزش مدل مبتنی بر یادگیری فدرال در صيانت از ثروت بي بدليل ديتا در سازمانها بپردازد.




نقد و بررسیها
هنوز بررسیای ثبت نشده است.